ハードディスクを整理しようなんて考えは、ただ時間を溶かす
先日、ハードディスクがお亡くなりになりそうになったので、16万円払ってハードディスクを買い替えたって話をしました。
既にディスクの交換は終了して再同期も終わったんですが、ハードディスクの中身を見直していらないファイルを捨てたり、置き場所を整理していたりしていたら、時間が溶けて気付けば日付が変わっていました。
これは部屋の片づけを始めたら、たまたま目に付いたアルバムを見たり、漫画を読み始めてしまって掃除進まない現象ですね。
先延ばし癖、英語だとprocrastivityなんて言われる状態です。
部屋の片づけなんかだと、物が物理的にあるのでコレはここに片づけるとか、捨てるとかそういう判断が付きますが、デジタルデータだとそうはいきません。
NAS上のファイルなんて、ファイル名だけだと「何だったっけこれ?」ってファイルも多いので、1個ずつ開けて確認しているとそれだけで時間が溶けていく・・・
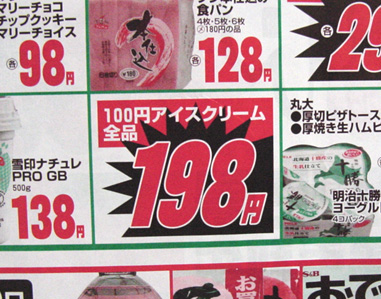
このファイルなんて何で保存したのか全く分からん。
いつ保存したのか、100円アイスが全品198円って安くないやんけで保存してるんだと思いますが、何故わざわざ保存したのか?
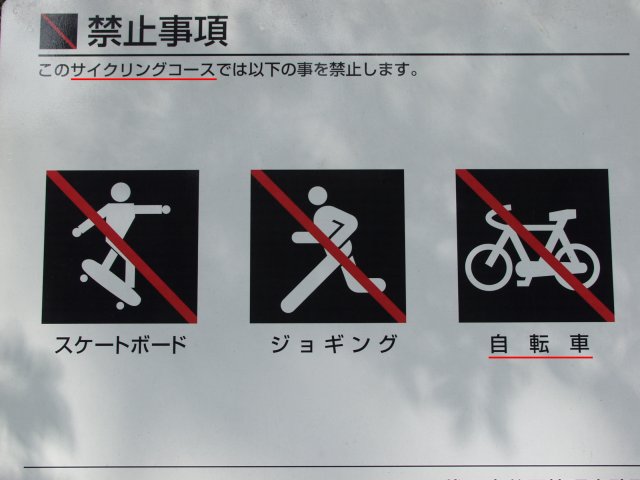
これも意味不明、サイクリングコースで自転車禁止という謎看板
保存した理由がまったく分からんw
社畜を辞めていなかったら、NAS上のファイルはそのままにして足りなくなったら買い足せば良いやって感覚でいたと思います。
今回は、今までの倍の容量16TBのハードディスクを購入しましたが
これ以上サイズが増えると次買う時も2本でうん十万支払う羽目になってキツイでしょう。
いらないファイルは定期的に整理していく方向で、野放図にサイズが大きくなってしまわないように気をつけようと思います。
なんか面白そうだなと思ったら、とりあえずNASに保管してるのが良くないって話なのかもしれませんが、何十年もやってきたので今更変えられないってヤツですね。
見舞金チャンスかとちょっとワクワクしたオッサン
データと戯れている間にGMOからデータ漏洩したって大騒ぎになってますね。
オッサンもGMOのサービスは利用していて、GMOクリック証券に口座を持っています。
昔FXをやってた時に数百万程度を回していたサブ口座の1つです。
メインはSBI FXでしたが、FX引退と同時にどっちの口座からも資金を引き揚げているので、今は1円も入ってません。
ただ、見舞金出るというニュースがあったので「ぉ」と思ってちょっと興味深く見ていました。

住所氏名の基本的な連絡先に1万円、取引情報に1.5万円、プライバシー性の高い情報には2.5万円支払うそうです。
GMOクリック証券に口座を持ってるオッサンにも見舞金ワンチャンあるか?
と思っていましたが、どうもサービスは「お名前.com デスクトップクラウド」に限定されているようです。
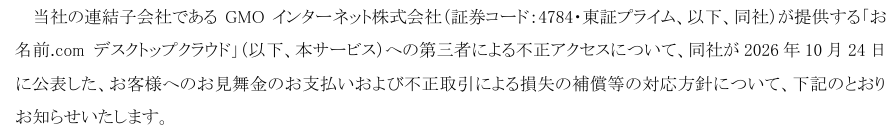
不正アクセスに伴うお客様へのお見舞金のお支払いおよび不正取引による損失の補償に関するお知らせから引用
GMO関連会社のサービスにアカウントを持ってたら貰えるかと思ったら、そんなことは無かった。
残念。
データを人質にして期限までに支払わないと情報を公開するぞと脅しをかけてきていましたが、早々に要求は飲まない声明をGMOが出したので、早速情報公開されたようです。
ただ、この人はGMOのサービス使ってないみたいですけどね。
そこはGMOに登録された人の情報を出してないと脅しにもならねぇだろうと思います。
AIで日本語という暗号が解除されてるんじゃねぇの?
最近、日本のがばいセキュリティを狙った情報漏洩事件が続きますね。
岩井コスモ証券もサイバー攻撃で不正売買があったようですし、タイムズカーでも情報漏洩がありました。
日本語自体が暗号みたいなものだったので世界中のハッカーからスルーされてきましたが、AIで日本語も理解されるとガバガバな分攻めやすいんでしょう。
個人的には気を付けている方だと思っていますが、自分がどんなに気をつけていたとしても登録先の企業のセキュリティがガバガバじゃどうにもなりません。
これだけ色んなところから漏れると、自分で登録した個人情報はどこぞの企業から漏れていると考えても良さそうです。
どうせ漏れてるなら、金貰える方が良くねくらいの感覚でいました。
どっかが漏らしてるんだろうしw
連絡先とか住所ってまぁ、漏れたら嫌ではありますけどまだダメージは少ない。
ただ証券会社や銀行は嫌ですね。
マイナンバーカードとか、運転免許証のデータも口座開設時に送っているのでこの辺のデータ口座開設した後は、ちゃんと削除してんのかな?
多分消してないんだろうな。
セキュリティがガバガバなんだから、対応くらいは厳密に口座開設した後はデータ消しとけよとオッサンは思います。
ちなみに、証券や銀行口座は全部別のパスワードを使う程度の対策はしています。
と言うより最近は全部パスキーですね。
パスワードのログインはできなくなってます。
この辺の頑張りが報われているのか、今のところオッサンに実害はありません。
カード支払いも毎月、レシートや領収書と突合しているので不正利用はすぐ気付きます。
個人で可能な対応はしておくに越したことはありません。
特に証券口座は漏れても全額補償するか怪しいですからね。
証券口座はFIRE民の生命線なので、自分でも気を付けるしかありません。
漏れたらFIRE生活終わりかも?
なんて考えたら気を付けよってなりますし。
コメント
ブログ更新お疲れ様です。
私は夏頃に変更可能なものはメアドもパスワードも全て別々に変えておいたので、現時点で被害を受けたのはバーガーキングで使っていたアドレス宛に詐欺メールが届いた1件だけですね。すぐにアドレスもパスワードも変更して実質無傷でしょうか。
金融系でこちらに落ち度がなくても、本体が突破されて地獄絵図になる最悪のパターンが現実的に起こりうるのが憂鬱ですね。現時点で個人で出来る対策は一通り行ったつもりですが、これ以上は全て現金化して自宅で保管するとかになってしまい、税金、強盗リスク増など現実的に実行不可能ですし悩ましいです。
boneさん、コメントありがとうございます。
私も事件後、泡食って設定見直しましたw
セキュリティを考え過ぎると使い辛くなるし考えものですね。
資産規模的には証券会社ももっと均等に資産を分散しておいた方が良いんでしょうが、
面倒くさくて歪なバランスのまま運用しています。
なかなか味わいのある画像を保管されてますね(´ω`)そういうの好きです。往年の「VOW!」を思い出します
GMOの騒ぎになってるやつはローカルPC内もぶっこ抜かれうるというトンデモレベルのやらかし構成で商業サービスやってたので恐ろしすぎます。他社はこんなんじゃないと祈る他ななしです( ˘ω˘)
カフェNさん、コメントありがとうございます。
最初FXで全部やられたって話だったので、GMOクリックやられたんかと思ってましたが
DaaS上で売買してたのがやられたみたいですね。
GMOは設定がオカシイというかセキュリティがおかしいんですが、
他の証券会社も結構ガバガバでしょっちゅう不正売買されてるのが怖いですね。